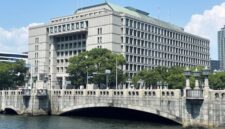
Kota Osaka memberi tahu masyarakat bahwa pelanggaran data yang melibatkan penyedia teknologi pihak ketiga mengungkap lebih dari 1 juta alamat email yang terkait dengan platform layanan administrasi online.
Menurut pernyataan yang diterbitkan oleh pemerintah kota terbesar ketiga di Jepang, peretas mengakses layanan distribusi email Arara yang digunakan oleh TKC Corporation, perusahaan yang dikontrak untuk memelihara platform layanan administratif.
Siapa pun yang menerima email dari sistem yang dijalankan oleh pemerintah kota antara Juli 2026 dan 31 Oktober, alamat emailnya bocor, menurut pemerintah kota. Mereka memperingatkan 2,8 juta penduduk kota tersebut untuk waspada terhadap email mencurigakan yang mengaku berasal dari kota tersebut – dan mendesak semua orang untuk tidak membuka URL atau lampiran apa pun.
Pelanggaran kota ini terjadi beberapa hari setelah pemerintah daerah Prefektur Osaka mengumumkan pelanggaran datanya sendiri yang melibatkan informasi peserta program dukungan makanan.
Serangan terhadap Arara berdampak besar pada puluhan perusahaan besar dan pemerintahan di Jepang. Perusahaan tersebut mengatakan serangan siber pada tanggal 2 November mengungkap 77 juta alamat email dari hampir 400 pelanggan, termasuk TKC, raksasa game Sega, dan lainnya.
Arara mencatat bahwa peretas menggunakan layanan distribusi email mereka untuk mengirim jutaan email berbahaya yang berpura-pura menjadi perusahaan kartu kredit dan lembaga keuangan.
‘Mari kita memobilisasi’
Jepang telah diguncang oleh serangan siber selama berbulan-bulan terhadap perusahaan dan institusi penting – mulai dari Japan Airlines hingga Sony Network Communications dan perusahaan game Capcom.
Pekan lalu, Perdana Menteri Jepang Sanae Takaichi mengadakan rapat kabinet mengenai keamanan siber dan mengumumkan paket tindakan darurat yang bertujuan untuk meningkatkan penggunaan AI untuk pertahanan siber, pengumpulan informasi yang lebih kuat, serangan siber yang ofensif, dan meningkatkan dukungan bagi korban pelanggaran data.
Sekitar $62 juta dana darurat didedikasikan untuk upaya ini dan perusahaan didesak untuk melaporkan serangan siber lebih cepat ke lembaga pemerintah.
“Bahkan saat ini, insiden akses tidak sah dan kebocoran informasi terus terjadi, yang berdampak signifikan terhadap kehidupan sehari-hari masyarakat dan aktivitas bisnis,” katanya. “Mari kita memobilisasi seluruh sumber daya pemerintah untuk memperkuat kemampuan Jepang secara keseluruhan dalam merespons serangan siber.”
Tim Respons Insiden Keamanan Komputer nasional Jepang menerbitkan sebuah penelitian tiga minggu lalu yang menyatakan bahwa mereka menemukan bukti bahwa penyerang menggunakan AI untuk memindai kerentanan yang diketahui sebelum melakukan serangan di negara tersebut.
Mihoko Matsubara, kepala strategi keamanan siber di raksasa telekomunikasi Jepang NTT, mengatakan kepada Recorded Future News bahwa data terbaru menunjukkan serangan siber terhadap sistem Jepang mulai meningkat pada bulan Juli dan meroket hingga bulan Oktober.
Pada bulan Oktober terdapat 58% dari seluruh insiden yang dilaporkan tahun ini di Jepang, katanya. Sekitar 380 juta data pribadi telah dicuri sepanjang tahun ini.
Sejumlah besar informasi pribadi Jepang telah diperdagangkan di web gelap, dan beberapa data telah digunakan untuk transaksi sekuritas palsu, kata Matsubara, seraya memperingatkan bahwa pihak-pihak yang memiliki sumber daya keuangan dapat mengumpulkan database komprehensif mengenai aktivitas sosio-ekonomi dan preferensi pribadi warga Jepang.
Matsubara, yang sebelumnya bekerja di Kementerian Pertahanan Jepang dan komite keamanan siber pemerintah lainnya, mencatat bahwa lonjakan pelanggaran baru-baru ini terjadi setelah undang-undang keamanan siber baru diberlakukan yang memungkinkan pemerintah mengambil tindakan lebih tegas jika terjadi serangan siber yang signifikan.
“Banyak negara ingin mengetahui seberapa cepat Jepang akan merespons jenis serangan siber apa, dan seberapa besar tingkat intensitasnya,” katanya.
Matsubara menambahkan bahwa pelanggaran baru-baru ini tampaknya melibatkan alat AI seperti Claude dan Artex, yang membantu penjahat dunia maya mengungkap dan mengeksploitasi bug. Namun dia berpendapat bahwa tidak semua pelanggaran dalam gelombang ini disebabkan oleh AI.
Aspek terpenting dari inisiatif pemerintah yang diumumkan minggu lalu adalah pengakuan bahwa keamanan siber “tidak dapat diserahkan sepenuhnya kepada organisasi individu.”
“Bantuan pemerintah, dalam bentuk penilaian keamanan dan respons terhadap insiden atau dukungan pemulihan, dapat membuat perbedaan ketika ada tekanan,” katanya. “Namun, pendanaan ini harus menjadi awal dari upaya jangka panjang yang konsisten, dan tidak dapat dilihat sebagai solusi cepat terhadap gelombang serangan yang terjadi saat ini.”
Konten di atas dibuat oleh pihak ketiga. Redaksi tidak bertanggung jawab atas isi maupun akibat yang ditimbulkan oleh konten ini. Agregator artikel oleh JetMedia Digital Agency